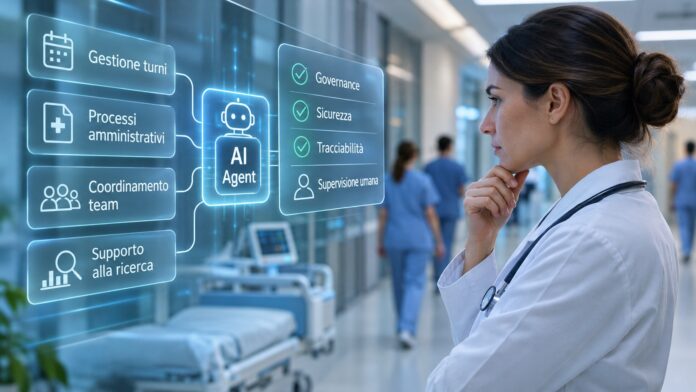
Gli agenti AI possono ridurre il carico amministrativo e migliorare i processi sanitari, ma in un settore mission-critical devono essere progettati per riconoscere i propri limiti, operare entro regole chiare e garantire sempre la supervisione umana.
L’intelligenza artificiale non si limita più ad analizzare dati e formulare raccomandazioni. Con l’evoluzione degli agenti AI, i sistemi sono sempre più in grado di prendere decisioni, orchestrare processi, interagire con applicazioni e gestire anomalie con livelli crescenti di autonomia. Nel settore sanitario, il potenziale è significativo: alleggerire il carico amministrativo, migliorare l’esperienza dei pazienti, supportare le attività di ricerca e rendere più efficienti processi clinici e operativi. L’obiettivo non è sostituire i professionisti, ma consentire loro di dedicare più tempo alle attività in cui competenza, esperienza e responsabilità personale sono realmente indispensabili.
Ma proprio l’autonomia degli agenti introduce una nuova complessità. Che cosa accade quando una decisione è tecnicamente corretta, ma sbagliata rispetto al contesto clinico o operativo nel quale deve essere applicata?
Il Kyndryl Healthcare Readiness Report 2026 evidenzia la distanza ancora esistente tra ambizione e capacità di esecuzione: il 76% delle organizzazioni sanitarie dichiara di avere più progetti pilota di AI di quanti riesca a trasformare in capacità operative su larga scala. Il passaggio dalla sperimentazione all’operatività richiede quindi qualcosa di più di nuovi modelli o applicazioni: richiede un nuovo approccio alla governance.
Quando una decisione corretta diventa sbagliata
Immaginiamo un agente AI incaricato di monitorare gli accessi del personale sanitario alle cartelle cliniche elettroniche, ai sistemi di programmazione dei turni e ad altre piattaforme aziendali. Nel corso del turno notturno, l’agente rileva un aumento anomalo degli errori di accesso, interpreta il fenomeno come una possibile violazione delle policy di sicurezza e applica automaticamente restrizioni ai profili interessati.
Dal punto di vista strettamente tecnologico, rafforzare temporaneamente i controlli di accesso per ridurre possibili vulnerabilità appare ragionevole. In realtà, il contesto può raccontare una storia diversa. Durante i turni notturni, medici e infermieri si spostano tra reparti e strutture diverse, operando spesso in condizioni di emergenza. Una misura corretta sul piano della sicurezza potrebbe quindi diventare un ostacolo all’assistenza proprio nel momento in cui rapidità e continuità operativa sono essenziali.
In altre parole, il sistema potrebbe avere interpretato correttamente i dati e, allo stesso tempo, avere preso la decisione sbagliata.
Questo esempio mostra una delle principali sfide dell’AI agentica negli ambienti mission-critical. Un agente può conoscere i dati, le regole e i permessi che gli sono stati assegnati, ma non possiede automaticamente la piena comprensione del contesto clinico, organizzativo e normativo in cui tali decisioni devono essere applicate.
Per il sistema sanitario italiano, nel quale ospedali, servizi territoriali, professionisti e piattaforme tecnologiche devono collaborare in modo coordinato, questo aspetto assume un’importanza cruciale. L’efficacia di un agente non può essere misurata soltanto sulla base della sua accuratezza tecnica: deve essere valutata anche in relazione al contesto nel quale agisce.
Dalla sperimentazione all’operatività
Quando un agente interviene in un processo sanitario, non basta chiedersi se sia in grado di svolgere un’attività e con quale livello di precisione. È necessario stabilire in quali condizioni può agire, quali regole e requisiti deve rispettare, quali soggetti sono coinvolti nel processo, quali sistemi può modificare e quali informazioni può utilizzare. Occorre inoltre definire quali decisioni richiedano l’approvazione di una persona e in quali circostanze l’agente debba fermarsi e coinvolgere una persona. Questi sono i guardrail che definiscono il perimetro operativo dell’AI.
Governance e sicurezza non possono essere aggiunte alla fine dello sviluppo come ultimo livello di controllo. Devono essere integrate nell’architettura del sistema fin dall’inizio. L’obiettivo non è ridurre l’autonomia degli agenti, ma indirizzarla: definire dove può generare valore, entro quali limiti può operare e quando il controllo deve tornare a una persona.
In un settore altamente regolamentato come la sanità, questo significa anche trasformare requisiti normativi e controlli operativi in policy verificabili e applicabili durante l’esecuzione. La compliance non dovrebbe restare confinata a documentazione o verifiche successive: deve essere integrata nel modo in cui il sistema opera.
AgentOps: governare gli agenti lungo tutto il loro ciclo di vita
Quando gli agenti AI entrano a far parte dei processi aziendali, devono essere gestiti come componenti critici dell’ambiente operativo. È in questo contesto che emerge il ruolo dell’AgentOps, l’insieme di pratiche che consente di monitorare, governare e controllare gli agenti durante l’intero ciclo di vita.
Non è sufficiente verificare che un modello sia disponibile o che un agente abbia completato un’attività. È necessario comprendere il comportamento: quale obiettivo ha ricevuto, quali dati ha utilizzato, quali strumenti e applicazioni ha attivato, quali decisioni ha preso, quale policy ha autorizzato ogni azione, quale risultato ha prodotto e quando e perché ha richiesto l’intervento umano.
Occorre inoltre gestire identità e permessi, versioni degli agenti e delle policy, dipendenze, costi, valutazioni continue, cambiamenti nel comportamento, eccezioni e incidenti.
In altre parole, se gli agenti fanno parte dell’operatività, devono essere osservabili, governabili e verificabili come ogni altro componente critico. Fin dalla progettazione.
In sanità questo aspetto è ancora più importante. Non basta sapere che un’azione è stata eseguita: in molti processi è necessario poter ricostruire perché è stata eseguita, quali informazioni l’hanno determinata e con quale autorizzazione.
La tracciabilità non è quindi soltanto uno strumento di audit da utilizzare a posteriori. Diventa una capacità architetturale essenziale per costruire fiducia, garantire conformità e rendere possibile un’adozione dell’AI realmente sicura e sostenibile nel tempo.
Non è solo tecnologia
La tecnologia è una componente importante, ma non è l’unica. L’introduzione di agenti AI sta ridefinendo il modo in cui professionisti e sistemi interagiscono, con implicazioni che vanno oltre l’automazione e toccano ruoli, responsabilità e processi decisionali.
I professionisti sanitari devono comprendere che cosa possono fare gli agenti, quali sono i loro limiti e in quali situazioni è necessario mettere in discussione o trasferire una raccomandazione. Allo stesso tempo, chi sviluppa e gestisce queste tecnologie deve essere consapevole che una decisione apparentemente tecnica può avere conseguenze dirette sulla qualità dell’assistenza e sull’esperienza del paziente.
È quindi necessario far convergere competenze che tradizionalmente operano in ambiti distinti: sanità, tecnologia, sicurezza, compliance e gestione del rischio devono collaborare fin dalle prime fasi di progettazione.
Il successo non dovrebbe essere misurato soltanto in base al numero di attività o decisioni che l’AI permette di automatizzare. Dovrebbe essere valutato sull’impatto che genera sul lavoro delle persone.
Se gli agenti AI consentono di ridurre il peso delle attività amministrative, semplificare l’accesso alle informazioni, migliorare il coordinamento tra team e portare più rapidamente all’attenzione dei professionisti le situazioni che richiedono intervento umano, allora stanno contribuendo a creare valore reale.
La migliore automazione non è sempre quella che elimina una persona dal processo. In molti casi è quella che permette alla persona di intervenire soltanto quando la sua conoscenza, esperienza o responsabilità possono fare davvero la differenza.
Automatizzare dopo aver contestualizzato
Le organizzazioni sanitarie hanno davanti a sé un’opportunità importante, ma devono evitare la tentazione di automatizzare prima e comprendere il contesto dopo.
Integrare l’AI agentica in un ambiente mission-critical non significa semplicemente aggiungere maggiore intelligenza ai sistemi esistenti. Significa introdurre un nuovo livello operativo, capace di agire ma anche di riconoscere i propri limiti. Questo richiede sicurezza e governance by design, policy applicabili, osservabilità end-to-end, meccanismi chiari di intervento umano e una disciplina operativa in grado di gestire gli agenti durante tutto il loro ciclo di vita.
L’AI in sanità non sarà affidabile soltanto perché commette meno errori. Lo sarà quando sapremo che cosa può decidere, che cosa non può decidere, perché ha agito, chi gli ha assegnato l’autorità e come riprendere il controllo quando il contesto richiede una decisione diversa.
È questo il passaggio che separa la sperimentazione dall’adozione su larga scala. Ed è qui che si giocherà la capacità del settore sanitario di trasformare l’intelligenza artificiale da promessa tecnologica a componente affidabile, sicura e sostenibile dei processi di cura.